Beaucoup d'entreprises sénégalaises pensent encore que la cybersécurité concerne surtout les grandes banques, les opérateurs ou les administrations. Pourtant, une boutique, un cabinet, un centre de formation, un distributeur ou une PME peut lui aussi se retrouver bloqué du jour au lendemain.
Il ne faut même pas imaginer un scénario hollywoodien. Parfois, il suffit d'un mot de passe trop simple, d'une extension non mise à jour, d'un hébergement mal surveillé, d'une mauvaise manipulation ou d'un ordinateur compromis pour qu'un site tombe, qu'un accès soit perdu ou qu'un fichier important disparaisse.
La bonne question n'est donc pas seulement « comment sécuriser un site internet ? ». La bonne question est beaucoup plus directe : si votre site se fait pirater demain, pourrez-vous encore travailler ?
Vos prospects continuent-ils d'arriver ? Vos formulaires fonctionnent-ils encore ? Vos données peuvent-elles être restaurées ? Votre équipe sait-elle quoi faire ? Voilà le vrai sujet.
Quand un site tombe, ce n'est pas seulement un problème informatique
Dans beaucoup de structures, le site web n'est plus juste une carte de visite. Il sert à recevoir des demandes de devis, à rassurer les clients, à présenter des services, à vendre, à enregistrer des inscriptions ou à centraliser des formulaires.
Donc quand le site se fait défigurer, devient inaccessible, renvoie des erreurs ou cesse d'envoyer les demandes, les conséquences sont immédiates : des prospects ne vous trouvent plus, des clients doutent, des commandes passent à côté et l'équipe commence à improviser sous pression.
Autrement dit, la cybersécurité est d'abord un sujet de continuité de travail. Ce n'est pas un accessoire réservé aux geeks.
Cybersécurité au Sénégal en 2026 : pourquoi le sujet devient très concret
Le Sénégal pousse fortement sa transformation numérique. Avec le New Deal Technologique, la souveraineté numérique, la confiance et la protection des infrastructures deviennent des priorités affichées. Dans les documents officiels, la cybersécurité apparaît comme un sujet transversal lié aux risques, aux données et à la résilience.
En juin 2026, les communications officielles ont de nouveau insisté sur la nécessité de sécuriser les données, les systèmes et les infrastructures d'information critiques. Même si votre entreprise n'est pas une administration ou une banque, le message reste valable : plus vous dépendez du numérique, plus une panne, une perte d'accès ou un incident de sécurité peut vous faire mal.
Il y a aussi la question des données personnelles. Les obligations rappelées par les autorités de protection des données demandent de prendre des mesures utiles contre l'accès non autorisé, la perte, l'altération ou la divulgation. Et parmi ces mesures, les copies de sécurité ont toute leur place.
Les 3 questions à se poser avant l'incident
1. Avons-nous une vraie sauvegarde ?
Pas une sauvegarde théorique. Pas une copie oubliée quelque part. Une vraie sauvegarde, c'est une copie que vous pouvez retrouver, ouvrir et restaurer dans un délai raisonnable.
2. Qui a les accès ?
Dans beaucoup d'entreprises, c'est le flou : l'e-mail d'administration appartient à un ancien employé, le mot de passe dort dans un cahier, plusieurs personnes partagent le même compte, ou le prestataire garde tout dans sa tête. Quand un problème arrive, ce flou devient très coûteux.
3. Comment continue-t-on à travailler pendant l'incident ?
Supposons que le site soit indisponible pendant quelques heures ou quelques jours. Vos clients savent-ils encore comment vous joindre ? Savez-vous quoi restaurer en premier ? Votre équipe a-t-elle un minimum de méthode ? Une entreprise ne peut pas éviter tous les incidents, mais elle peut se préparer à reprendre.
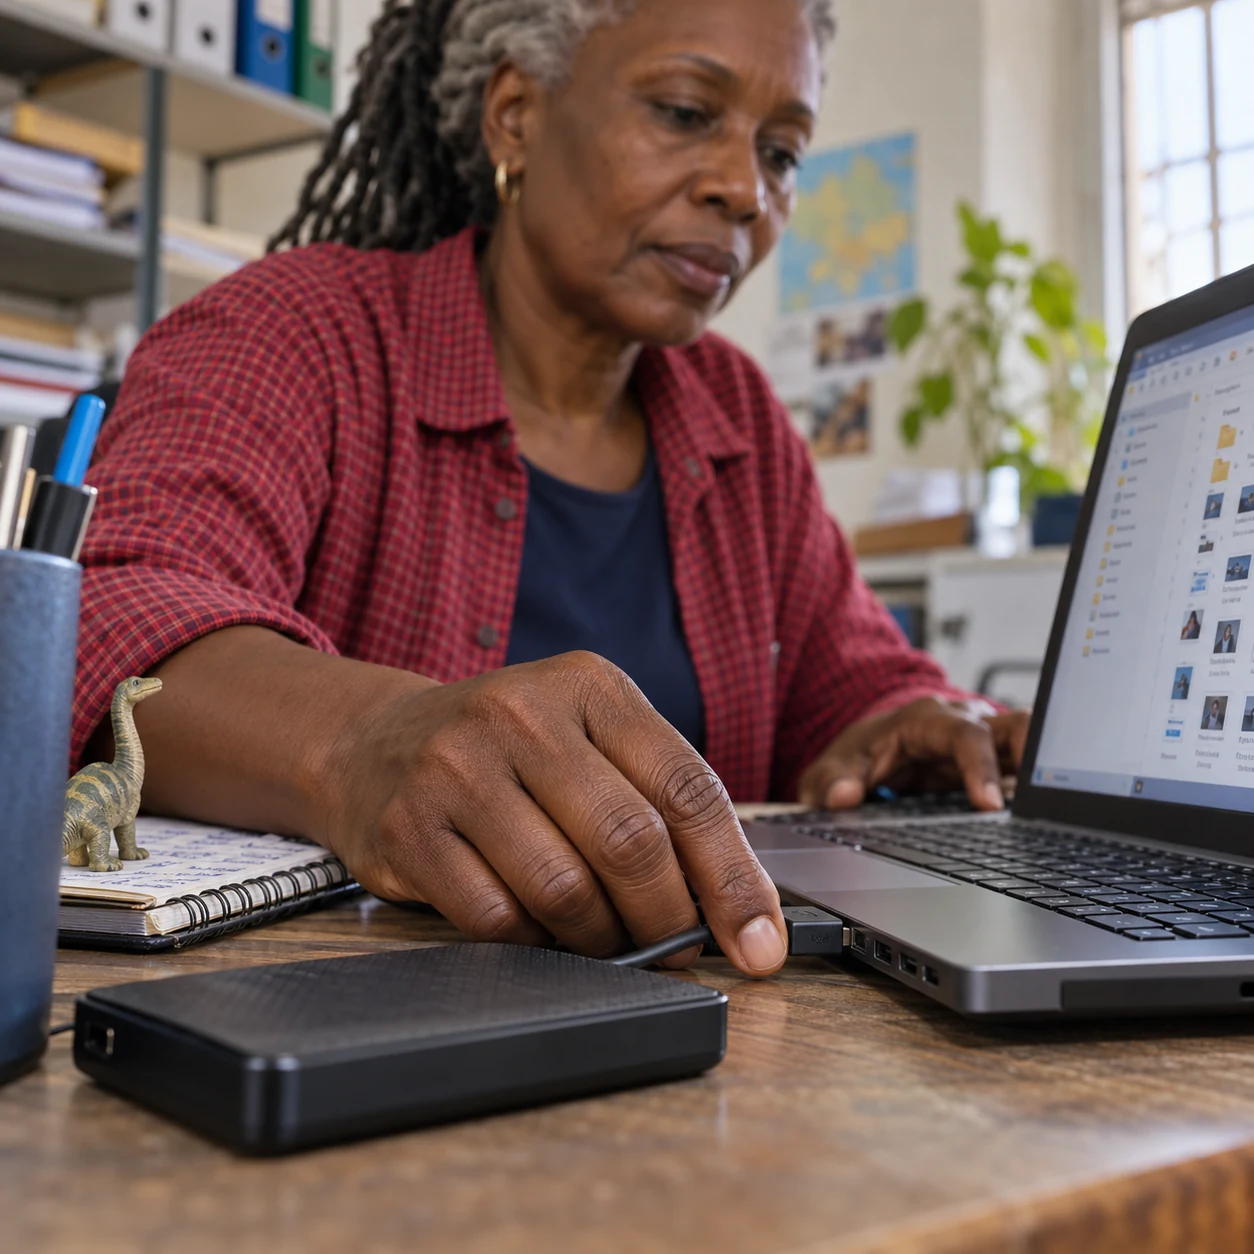
Première protection : des sauvegardes qui servent vraiment
Quand on parle de sauvegarde des données d'entreprise, beaucoup répondent : « Oui, on a ça quelque part. » Justement : quelque part ne suffit pas.
Une bonne sauvegarde répond à des questions simples :
- qu'est-ce qui est sauvegardé ;
- à quelle fréquence ;
- où sont stockées les copies ;
- qui peut y accéder ;
- et surtout : a-t-on déjà testé une restauration ?
Pour un site ou une application légère, il faut souvent penser aux fichiers du site, à la base de données, aux images, aux formulaires, à certains e-mails et à des exports utiles. Le bon réflexe n'est pas de faire une copie une fois pour toutes. Le bon réflexe, c'est d'installer une routine.
Une sauvegarde utile est aussi séparée et protégée. Si votre unique copie est stockée au même endroit que le service compromis, vous n'êtes pas très avancé. Et si vous n'avez jamais tenté de restaurer, vous prenez le risque de découvrir trop tard qu'elle est incomplète ou inutilisable.
Deuxième protection : mieux contrôler les accès
Quand une PME demande comment sécuriser son site internet, elle pense souvent au code, au serveur ou au pare-feu. Tout cela compte. Mais dans la vraie vie, les problèmes commencent très souvent par des accès mal gérés.
Mot de passe faible, compte administrateur partagé, ancien prestataire qui garde encore la main, double authentification absente, alertes de sécurité qui arrivent sur une boîte que plus personne ne regarde : ce sont des situations très courantes.
Au minimum, une entreprise doit savoir qui possède les accès au nom de domaine, à l'hébergement, au site, aux e-mails, aux formulaires et aux sauvegardes. L'objectif n'est pas de compliquer la vie de l'équipe. L'objectif est d'éviter la situation où tout repose sur une seule personne ou sur un seul mot de passe connu de tout le monde.
Des mesures simples peuvent déjà changer beaucoup de choses : séparation des comptes, gestionnaire de mots de passe, retrait des accès inutiles et double authentification sur les comptes critiques.
Troisième protection : préparer la continuité, même sans catastrophe
Le mot continuité fait parfois penser à de gros classeurs réservés aux grandes structures. En réalité, la continuité d'activité, c'est simplement répondre à cette question : si un incident arrive, comment l'entreprise continue-t-elle à fonctionner pendant qu'on corrige le problème ?
Cela vaut pour un piratage, mais aussi pour une mauvaise mise à jour, un hébergement instable, un nom de domaine expiré, une panne de service ou la casse d'un ordinateur contenant des fichiers essentiels.
Un plan minimum peut tenir sur une page :
- Qui est prévenu ?
- Qui vérifie l'incident ?
- Quels accès faut-il sécuriser d'abord ?
- Quelle sauvegarde faut-il restaurer ?
- Quel canal reste disponible pour les clients ?
- Quand l'activité minimale peut-elle reprendre ?
C'est simple, mais c'est déjà mieux qu'une panique improvisée.
Les erreurs qui coûtent le plus cher
- « Notre site est petit, donc personne ne nous visera » : beaucoup d'attaques sont opportunistes et ciblent d'abord les failles.
- « On fera une sauvegarde plus tard » : après l'incident, il est souvent trop tard pour récupérer ce qui n'a jamais été copié.
- « Le développeur gère tout » : même avec un bon prestataire, l'entreprise doit garder une visibilité minimale sur les accès et les sauvegardes.
- « On a les mots de passe dans WhatsApp » : ce n'est pas une stratégie de sécurité, c'est juste pratique jusqu'au jour où ça casse.
- « On n'a jamais eu de problème » : l'absence d'incident visible n'est pas une preuve de sécurité.
Petit scénario très concret
Prenons une PME de services à Dakar. Son site reçoit les demandes de devis. Les formulaires envoient les messages vers une boîte e-mail d'équipe. Le prestataire qui a créé le site l'a aussi hébergé. Personne ne sait vraiment où sont les sauvegardes.
Un matin, la page d'accueil affiche un message étrange. Les formulaires ne marchent plus. Les demandes clients du week-end ne sont plus visibles.
Que se passe-t-il si l'entreprise n'est pas préparée ? On cherche le développeur, on demande qui a le mot de passe, on découvre que l'accès principal passe par une ancienne adresse mail, on ne sait pas quelle version restaurer, et les clients n'ont pas de canal alternatif clair.
Maintenant, prenez la même entreprise avec un peu plus d'ordre : les accès sont documentés, la double authentification est activée, les sauvegardes sont régulières, une restauration a déjà été testée et l'équipe sait quoi dire aux clients. L'incident reste pénible, mais il n'arrête pas complètement l'activité.
C'est exactement cela, la différence entre un site simplement « en ligne » et une activité numériquement plus résiliente.
Un plan simple sur 30 jours
Semaine 1 — faire l'inventaire
Listez le nom de domaine, l'hébergement, les comptes administrateurs, les formulaires, les messageries liées, les sauvegardes existantes et les outils critiques.
Semaine 2 — remettre de l'ordre dans les accès
Changez les mots de passe trop faibles, activez la double authentification, retirez les accès inutiles et notez clairement qui gère quoi.
Semaine 3 — cadrer les sauvegardes
Vérifiez ce qui est sauvegardé, définissez une fréquence, séparez les copies et testez une restauration simple.
Semaine 4 — écrire le mini plan de reprise
Identifiez les personnes à prévenir, les services à redémarrer d'abord, le message à envoyer aux clients et l'endroit où se trouvent les informations nécessaires.
Ce que WTech peut faire pour votre entreprise
Chez WTech, nous ne prétendons pas rendre une entreprise invincible. Ce serait malhonnête. En revanche, nous pouvons vous aider à devenir beaucoup plus prêt.
Concrètement, nous pouvons accompagner les entreprises sur la sécurisation applicative d'un site ou d'une plateforme, l'organisation des sauvegardes, la clarification des comptes et des rôles, l'amélioration de certains accès et la préparation d'une continuité minimale réaliste.
L'idée n'est pas de vous noyer sous des mots compliqués. L'idée est de voir ce qui est réellement utilisé dans votre entreprise, où sont les points faibles, puis d'installer des mesures adaptées. Sécuriser utilement, pas impressionner inutilement.
Questions fréquentes sur la cybersécurité au Sénégal
Une petite entreprise a-t-elle vraiment besoin de cybersécurité ?
Oui. Dès qu'une activité dépend d'un site, d'une messagerie, de fichiers clients, de formulaires ou d'outils connectés, un incident numérique peut avoir un impact réel.
Sauvegarder mes fichiers, est-ce suffisant ?
Non. Il faut aussi protéger les accès, documenter les responsabilités et prévoir comment reprendre l'activité.
Que faut-il sauvegarder en priorité ?
Le site, la base de données, les documents critiques, certaines configurations et tout ce qui permet de reprendre rapidement le travail.
Une panne d'hébergement, est-ce aussi un sujet de continuité ?
Oui. La continuité ne concerne pas seulement le piratage. Une panne technique peut produire presque le même effet sur l'activité.
La double authentification est-elle vraiment utile ?
Oui. C'est une mesure simple qui réduit beaucoup de risques liés au vol ou à la réutilisation des mots de passe.
Dois-je garder les accès même si mon prestataire gère le site ?
Oui. L'entreprise doit conserver une visibilité minimale sur les comptes, les sauvegardes et les responsabilités.
Peut-on tout sécuriser à 100 % ?
Non. Le vrai objectif est de réduire les risques et d'être capable de reprendre le travail plus vite et plus proprement lorsqu'un incident survient.
WTech peut-il aider à sécuriser un site internet au Sénégal ?
Oui. WTech peut aider à analyser les risques, renforcer certains accès, mieux organiser les sauvegardes et améliorer la continuité de votre activité numérique.
En résumé : ce qu'il faut retenir
La bonne question n'est pas seulement : « Mon site peut-il être piraté ? » La bonne question est : « Si cela arrive, que se passe-t-il ensuite ? »
Une entreprise qui ne sait pas où sont ses sauvegardes, qui gère mal ses accès et qui n'a aucun plan simple de reprise peut se retrouver bloquée beaucoup plus longtemps qu'elle ne l'imagine.
À l'inverse, une entreprise qui a mis un peu d'ordre dans ses outils, ses comptes et ses copies de sécurité peut continuer à travailler beaucoup plus sereinement.
Vous voulez sécuriser votre site internet, mieux protéger vos données et préparer une continuité numérique raisonnable ? Parlez-en à WTech. On peut commencer par identifier vos points faibles, puis mettre en place une protection utile, réaliste et adaptée à votre activité.